六种远程通道怎么选:对照表与建议
局域网之外的另一半
手机离开电脑所在网络后,需要一条远程通道把手机与电脑连起来。远程访问默认关闭,开启与否、走哪条通道,全在电脑端「移动访问 → 远程」面板里配置;手机端不需要另外安装任何隧道客户端。
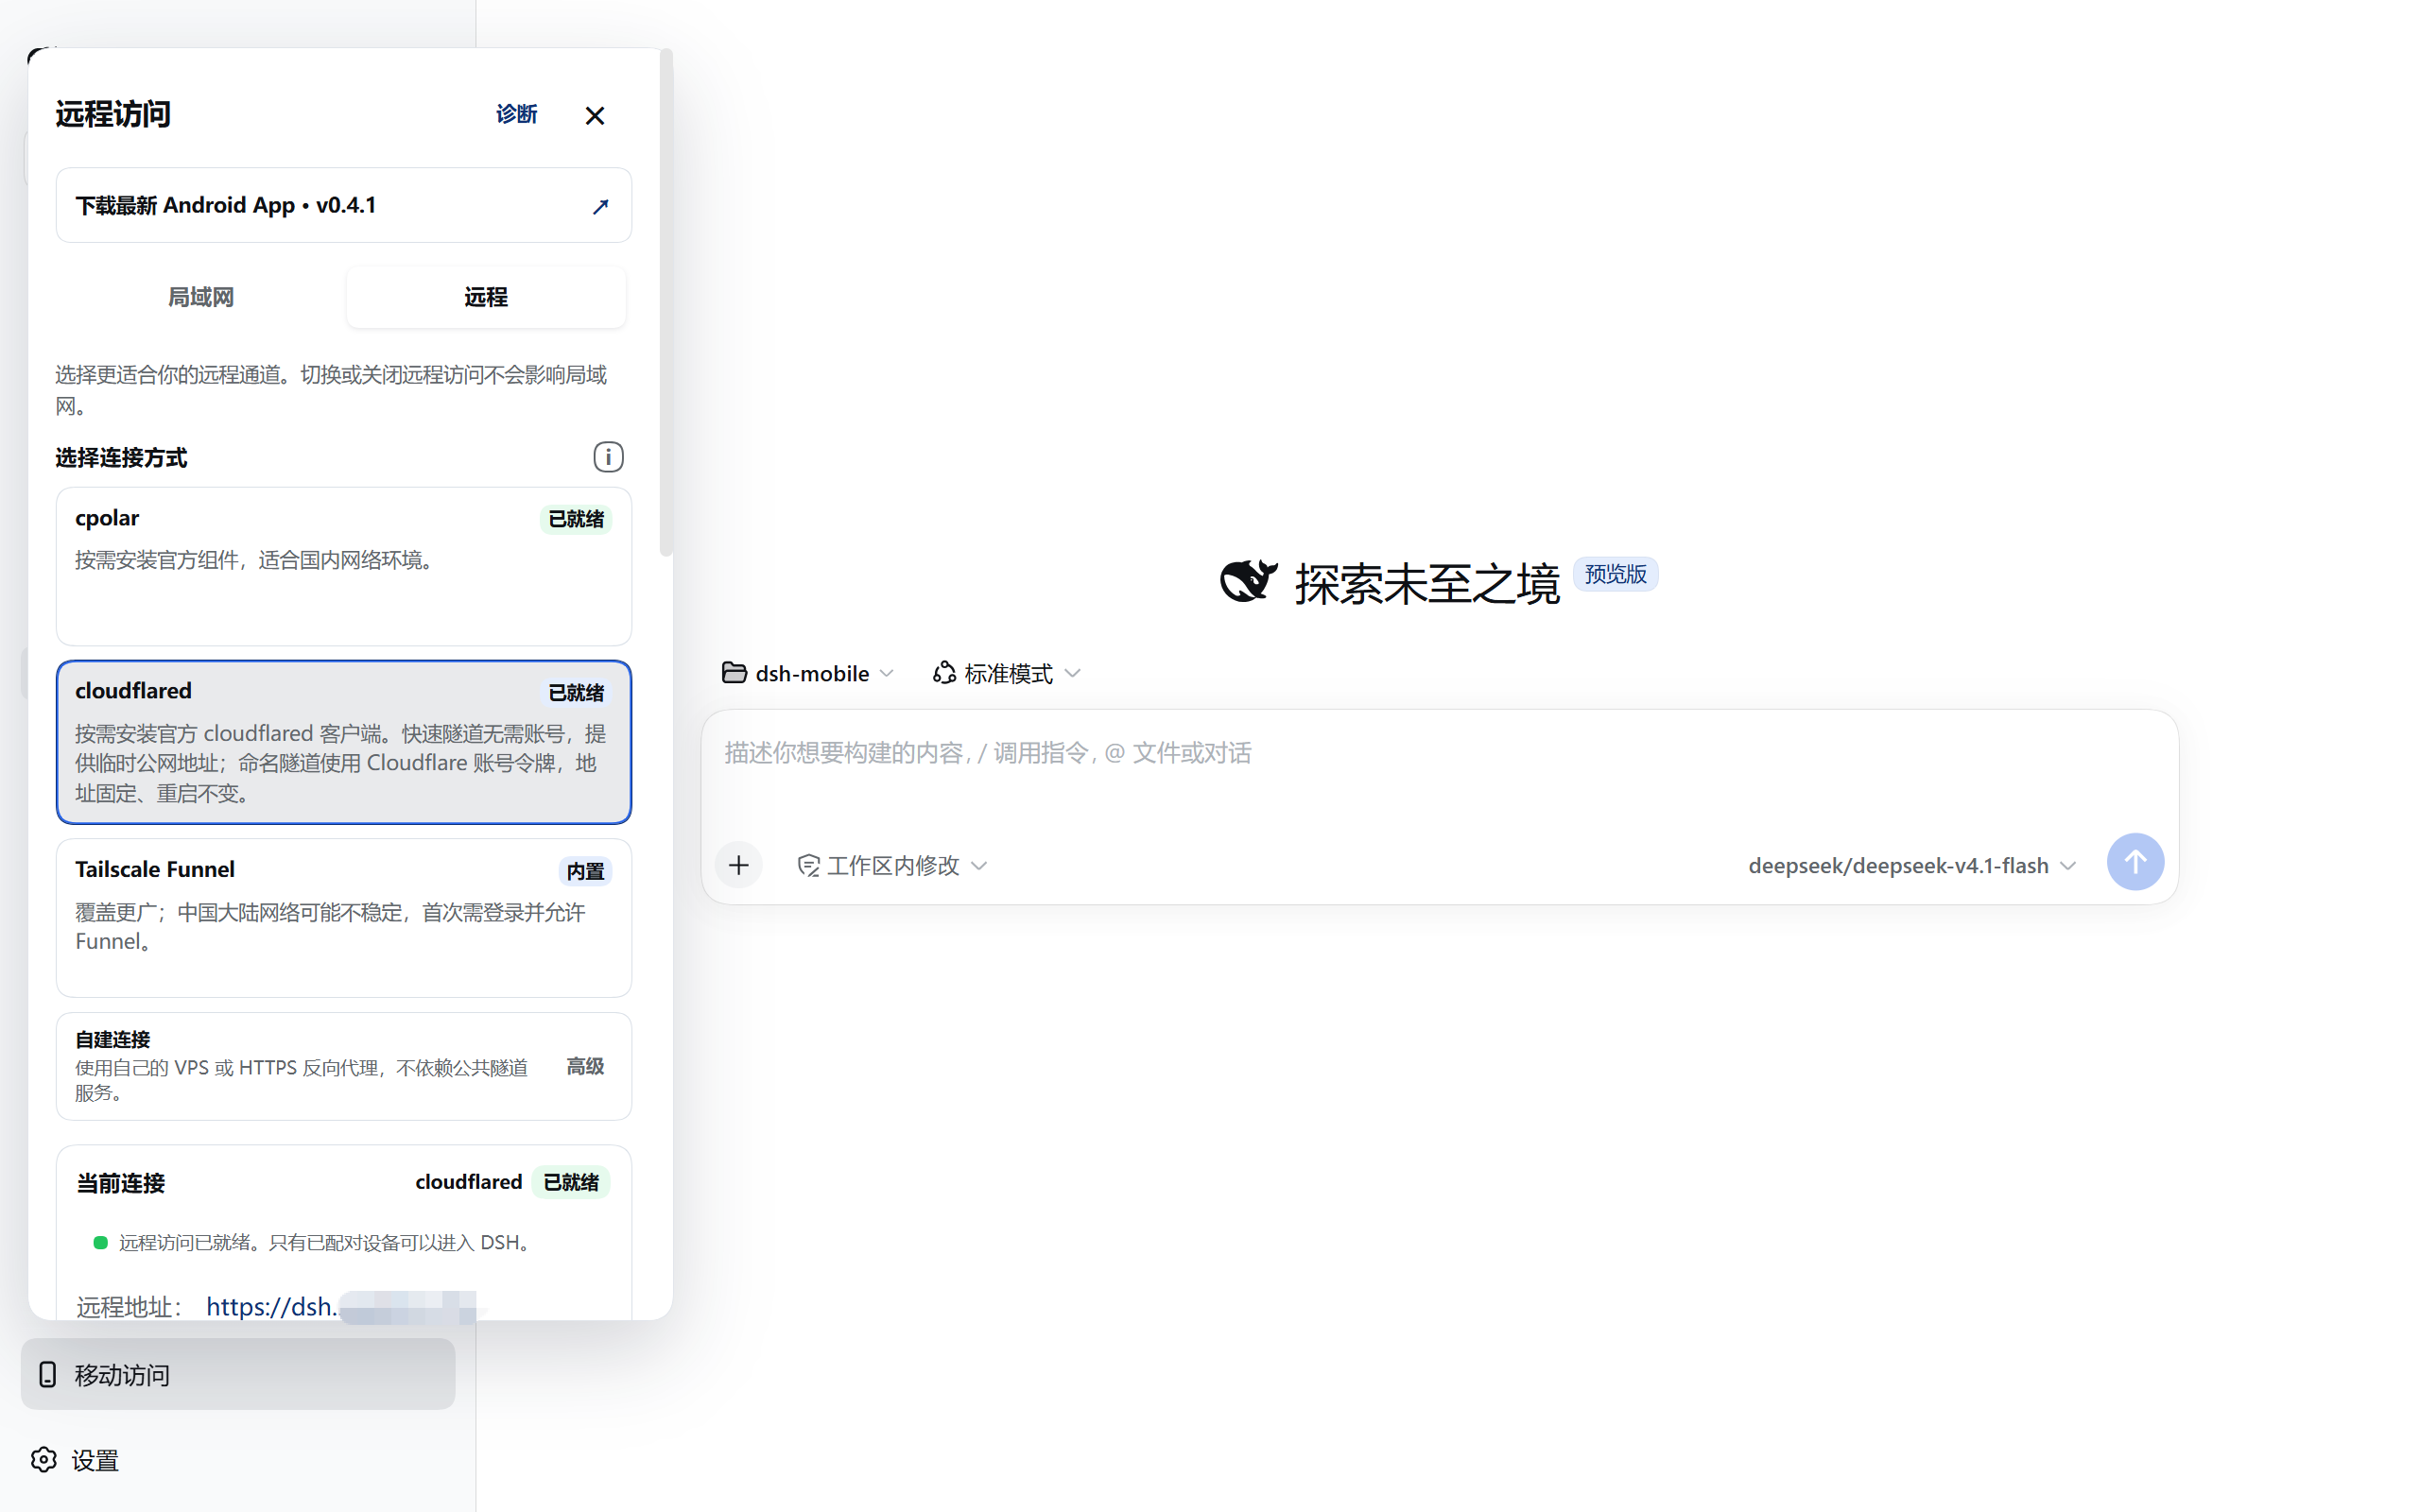
六种通道对照表
| 通道 | 需要准备 | 地址特点与注意事项 |
|---|---|---|
| cpolar | cpolar 账号与 Authtoken | 国内网络可优先尝试;免费方案当前约 1 Mbps,临时地址可能变化 |
| cloudflared 快速隧道 | 无需账号或域名 | 临时随机地址,每次重连都变;官方定位测试用途,有限流,不支持 SSE |
| cloudflared 命名隧道 | Cloudflare 账号与域名 | 固定域名,重启后不变;需要配置连接器令牌 |
| Tailscale Funnel | Tailscale 登录与 Funnel 授权 | 覆盖广,但中国大陆网络可能不稳定 |
| 自建 FRP | 已有 VPS(域名或公网 IPv4) | 需要管理服务器;适合想避开公共服务限流的用户 |
| 自有反向代理 | 已有公开 HTTPS 代理 | 纯配置接入;适合已有 Nginx/Caddy/Lucky 的用户 |
按场景给建议
- 在国内、不想花钱:先试 cpolar;嫌限速就上 cloudflared 快速隧道(临时用)。
- 要稳定固定地址:cloudflared 命名隧道或自建 FRP。
- 已有 VPS 与运维能力:自建 FRP 最可控。
- 已有公网 HTTPS 反代:直接接自有反向代理,零新增组件。
- 国际网络环境为主:Tailscale Funnel 配置最省事。
通用的三步流程
- 电脑端选通道并完成登录/配置,状态变为「远程访问已就绪」。
- 点 生成远程配对二维码(自有反代只显示「后端已监听」,还需自行确认公网 HTTPS 与 WebSocket 可用)。
- App 里进 远程访问 扫码配对;公开证书入口也可以用手机浏览器打开配对链接。
配好后 App 使用保存的地址与凭据自动重连;临时地址变了就重新扫当前二维码验证新地址,不需要清 App 数据——旧设备令牌不会发给新地址。
远程使用的两个现实约束
- 带宽与限额是通道服务商给的,插件无法突破;慢链路的体验优化思路见连接报错与配对异常问答。
- 安全底线:远程地址可从公网到达,但未配对请求进不了 dsh;不使用时关闭远程开关(证书、CA 与凭据存储机制)。